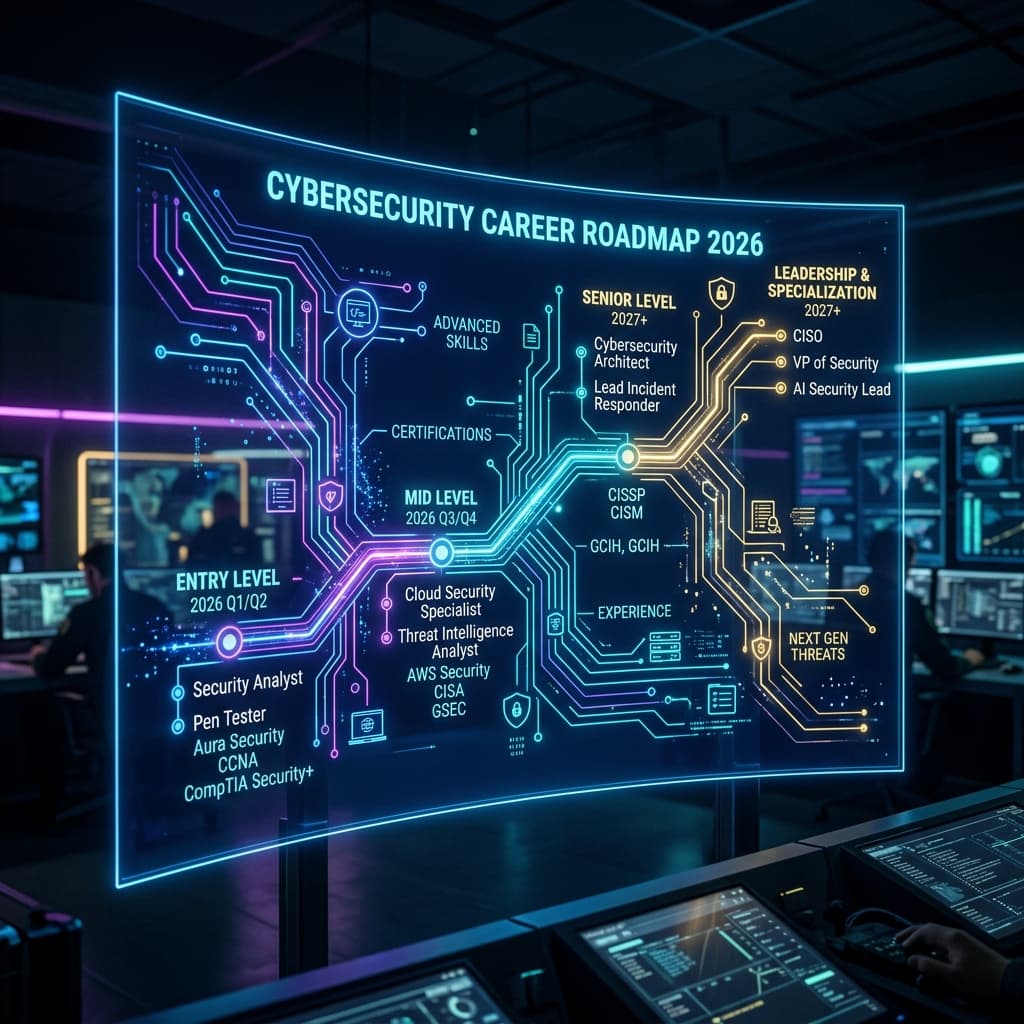
La IA y la automatización están cambiando el trabajo de entrada. Una guía para orientarte si empiezas ciberseguridad desde cero.
Introducción: El fin de la era del "lanza-herramientas"
Olvida lo que sabías sobre empezar en ciberseguridad en 2022 o 2024. El año 2026 ha consolidado un cambio de paradigma: la Ciberseguridad Aumentada por IA. Hoy, las empresas no buscan a alguien que sepa usar un escáner de vulnerabilidades (eso ya lo hace un bot), buscan profesionales que entiendan la arquitectura, la telemetría y la respuesta estratégica.
¿Qué es la ciberseguridad en 2026?
En la actualidad, la ciberseguridad no es un "añadido" a IT; es la base de la continuidad de negocio. Se define como la disciplina de asegurar la resiliencia operativa frente a amenazas que mutan por segundos gracias a la automatización adversarial.
Por qué importa
El listón de entrada ha subido. Un perfil junior bien formado en fundamentos sólidos (no solo herramientas) asume una responsabilidad mucho mayor sobre la visibilidad de la infraestructura.
Cómo funciona el ecosistema moderno
Para empezar hoy, debes dominar tres pilares:
- Cloud & Cloud-Native Security: Casi nada ocurre ya en servidores físicos locales.
- Defensive AI Integration: Debes saber trabajar junto a copilotos de seguridad.
- Identity is the Perimeter: El atacante ya no rompe el firewall, roba una identidad.
Ejemplo ilustrativo: El Secuestro de una Identidad Sintética
Imagina un ataque en el que se crean "empleados falsos" mediante deepfakes y se les da de alta en el sistema. Empezar en ciberseguridad hoy implica entender cómo verificar la procedencia de cada acceso y cómo detectar anomalías en la telemetría de autenticación. (Es un escenario ilustrativo, no un caso real.)
Herramientas Esenciales para tu Inicio
- Wiz / Prisma Cloud: Para visibilidad de activos en la nube.
- SentinelOne / Crowdstrike: Para entender el comportamiento del endpoint.
- Burp Suite: Para entender la superficie de ataque web.
- Python para Automatización: Fundamental para no morir haciendo tareas manuales.
Caso Práctico: Tu primer laboratorio de Detección
No montes un servidor Windows viejo para "hackearlo". Monta un entorno en Azure o AWS Free Tier, configura un servicio de almacenamiento (S3 o Blob Storage) y genera alertas de acceso no autorizado. Intenta bloquear ese acceso automáticamente usando una Function/Lambda. Eso es lo que se hace en el mundo real.
Errores Comunes de Principiantes
- Coleccionar Certificados: Los "papeles" sin laboratorios prácticos ya no sirven en las entrevistas técnicas de 2026.
- Ignorar el GRC: No entender la normativa te impide escalar a puestos de responsabilidad.
- Falta de Fundamentos de Redes: Si no sabes cómo fluye un paquete, no puedes defenderlo.
Aplicación Profesional: Del Estudiante al SOC L1
En un Centro de Operaciones de Seguridad (SOC) moderno, tu día a día no será filtrar logs manualmente. Será validar las alertas que la IA ha pre-analizado, investigar incidentes complejos y proponer mejoras en las reglas de detección.
Preguntas Frecuentes
¿Es necesario saber programar para empezar en ciberseguridad? No necesitas ser un desarrollador senior, pero sí entender lógica de scripting (Python/Bash) para automatizar la respuesta a incidentes.
¿Qué certificación es mejor en 2026? Aquellas que incluyen exámenes 100% prácticos y entornos de laboratorio reales, como las de eLearnSecurity o certificaciones cloud de Azure/AWS Security.
Siguiente Paso Recomendado
Si quieres pasar de la teoría a la práctica, mira los cursos y rutas que hay publicados hoy y cuáles están por llegar.
Consulta: Cursos y rutas de CSPS