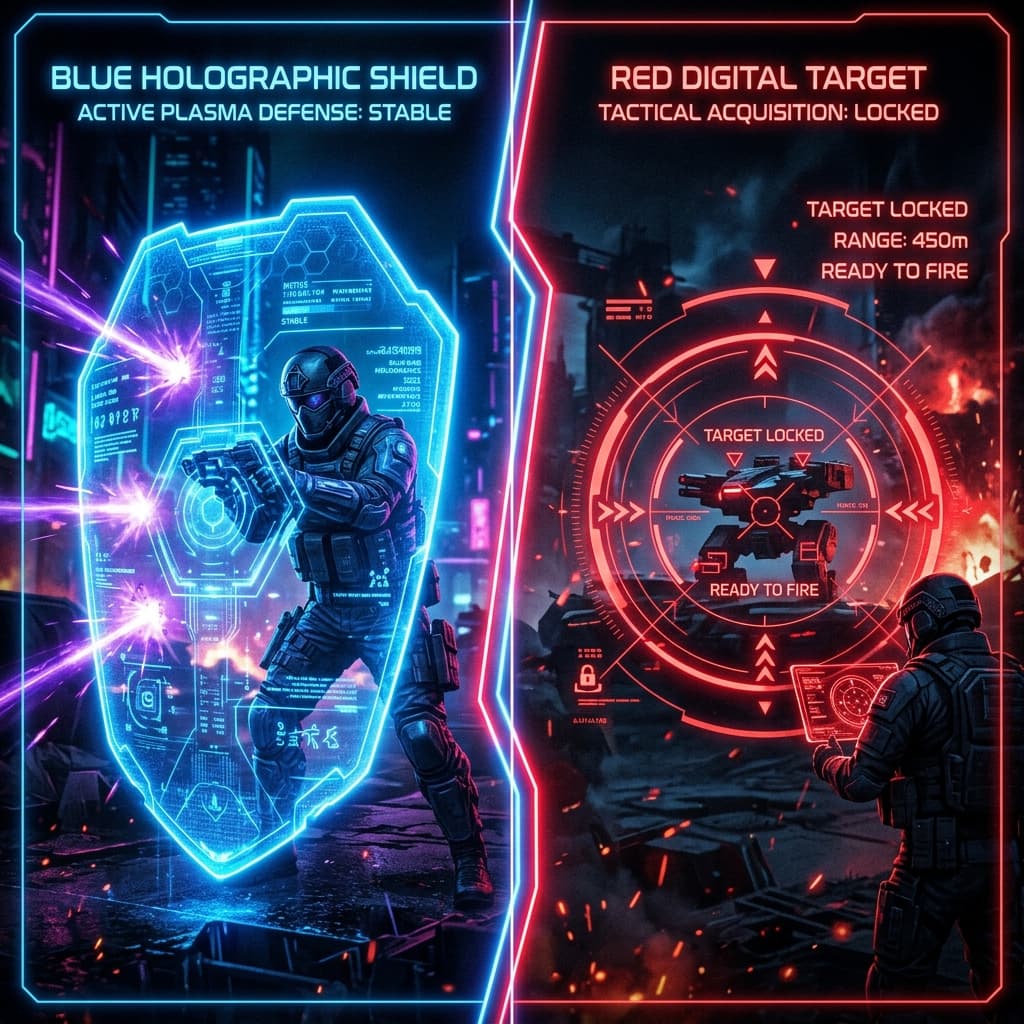
¿Eres más de proteger o de atacar? Comparamos el trabajo diario, los retos técnicos y la personalidad que encaja con cada bando.
Introducción: La Dualidad de la Ciberseguridad
Es la eterna pregunta de todo aspirante a experto en seguridad: "¿Debo ser el que rompe o el que repara?". Históricamente, el Pentest (Hacking Ético) ha tenido el halo de "coolness", pero en 2026, el Blue Team (Defensa) ha ganado mucho peso como disciplina técnica.
¿Qué es el Pentesting y qué es el Blue Team?
- Pentesting (Red Team): Es la simulación de ataques reales para encontrar vulnerabilidades y probar las defensas.
- Blue Team: Es la labor constante de monitorización, detección, protección y respuesta ante incidentes.
Por qué importa: Dos enfoques complementarios
Las organizaciones combinan auditorías puntuales (Pentesting) con Seguridad Operativa Continua (Blue Team). Son enfoques complementarios, y conviene entender los dos antes de especializarse.
Cómo funciona el día a día
- Pentester: Investigas una aplicación, encuentras un fallo de ejecución remota de código, escribes un reporte detallado y pasas al siguiente proyecto.
- Blue Team: Analizas un patrón de tráfico extraño, descubres que un servidor ha sido comprometido, activas el plan de respuesta y diseñas una regla que prevenga ese ataque para siempre.
Ejemplo ilustrativo: El enfrentamiento en una Red Team Engagement
Imagina que un Red Team intenta entrar en una empresa financiera usando un exploit zero-day. El Blue Team detecta la anomalía no por la firma del ataque (que es nuevo), sino por el comportamiento extraño en el consumo de memoria del proceso. El "juego" entre ambos hace que la seguridad de la empresa mejore más rápido de lo que lo haría por separado. (Es un escenario ilustrativo, no un caso real.)
Herramientas clave para cada bando
- Pentesting: Metasploit, Burp Suite, Kali Linux, Nmap, CobalStrike.
- Blue Team: SIEM, EDR, Wireshark, TheHive, PowerShell/Python para defensa.
Caso Práctico: El Analista Púrpura (Purple Teaming)
El profesional más completo de 2026 es el que entiende ambos mundos. Ejercicio: Lanza un ataque simple de SQL Injection contra tu propio laboratorio (Pentesting) y observa qué trazas deja en tu servidor de logs (Blue Team). Esa visión de 360º es el "God Mode" de la ciberseguridad.
Errores Comunes al Elegir
- Creer que el Blue Team es aburrido: La defensa moderna es adrenalina pura e investigación forense digna de CSI.
- Pensar que el Pentesting es como en las películas: Gran parte del trabajo profesional es documentar y reportar los hallazgos.
- Especializarse demasiado pronto: Debes conocer la base de ambos antes de elegir un bando definitivamente.
Aplicación Profesional: Evolución de carrera
Tanto el camino ofensivo como el defensivo llevan a perfiles senior (por ejemplo, Security Architects, SOC Managers o consultores especializados). No publicamos comparativas salariales porque no tenemos una fuente primaria que las respalde.
FAQ: Preguntas Frecuentes
¿Cuál es más fácil para empezar? Ambos requieren una base sólida de sistemas. Sin embargo, el Blue Team tiene un camino más estructurado de entrada mediante el Soporte Técnico y el SOC L1.
¿Puedo cambiar de bando después? No solo puedes, sino que es muy recomendable. Pasar de defender a atacar te da una ventaja competitiva enorme.
Siguiente Paso Recomendado
Independientemente de lo que elijas, necesitas los fundamentos. Si aún dudas, nuestra guía general de cursos te ayudará a ver el mapa completo.
Explora aquí: Catálogo de Formación CSPS